뉴스
-
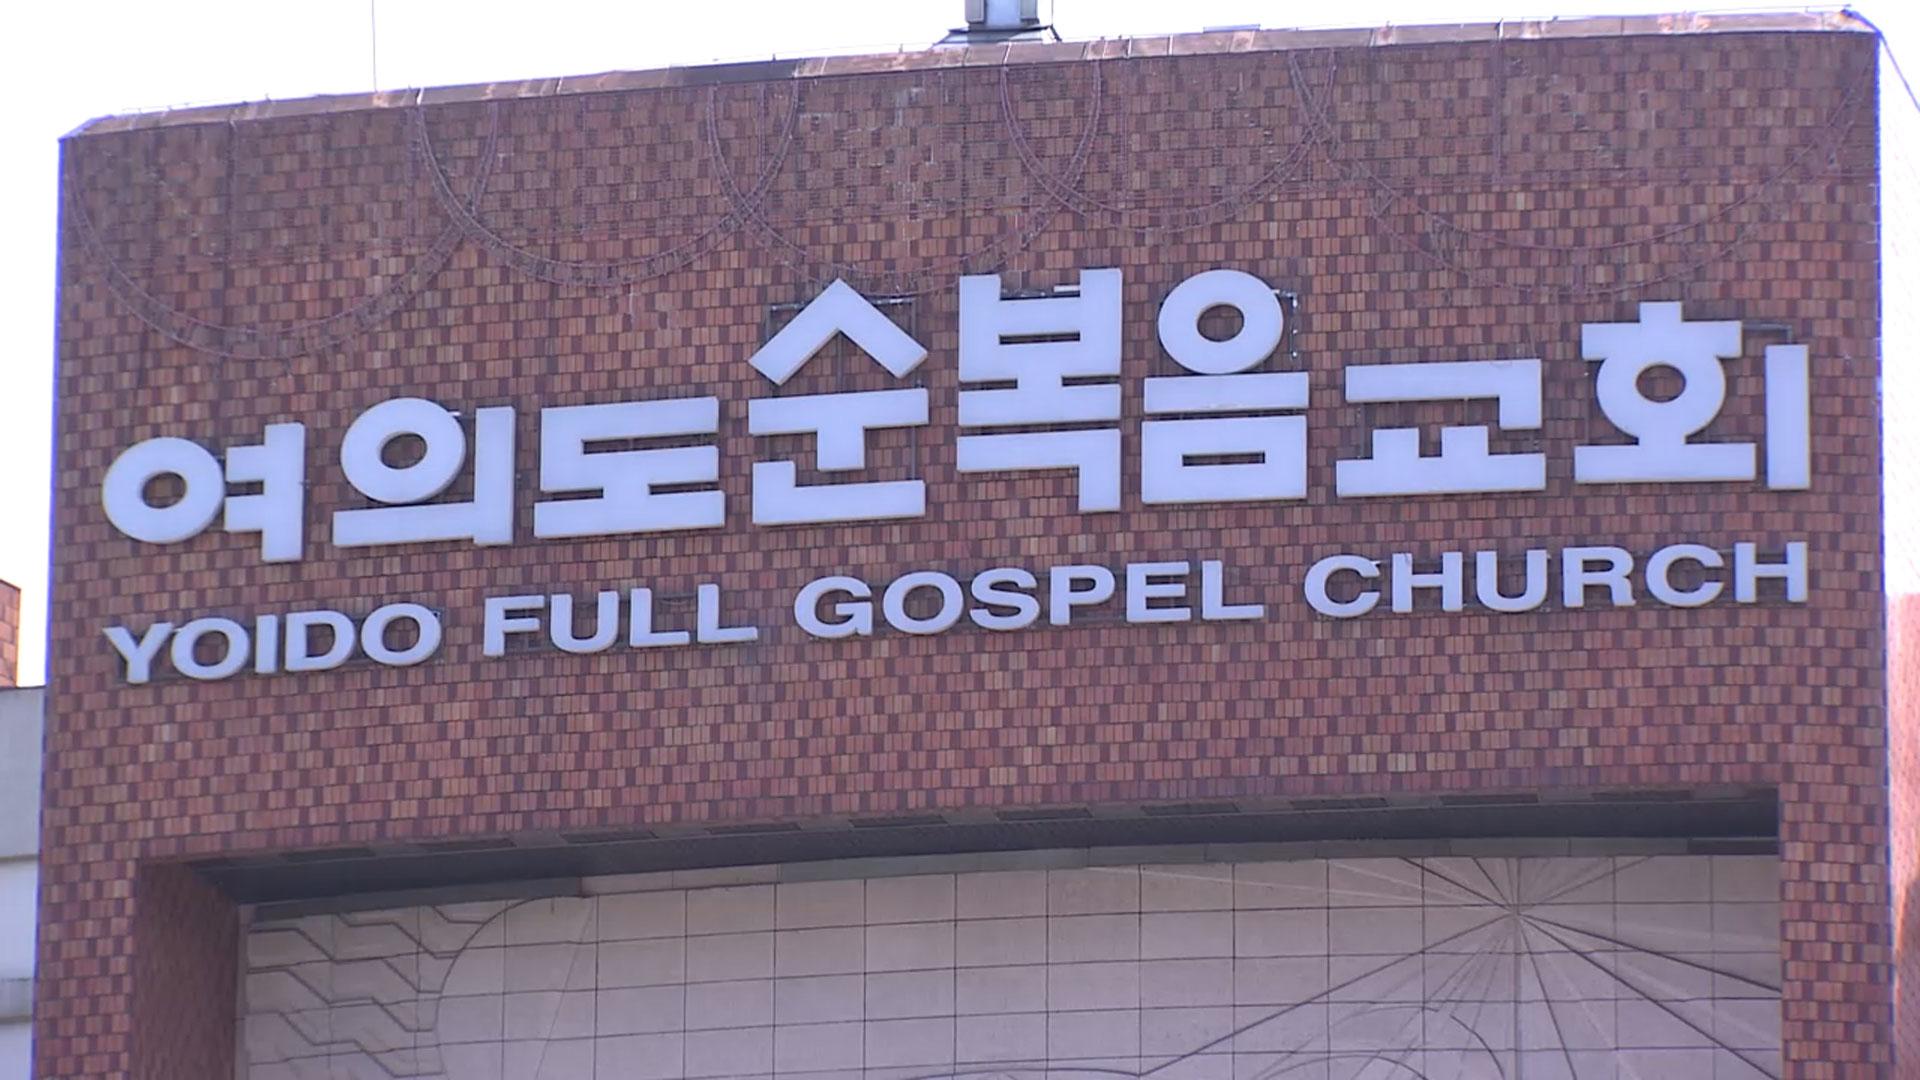
여의도순복음교회 "긴급 보안 조치…악성코드 삭제"
여의도순복음교회가 정보시스템 침해사고와 관련해 악성코드 삭제 등 긴급 보안조치를 완료했다고 밝혔습니다.
-
iM뱅크·바로저축은행도 악성코드 감염…금융 침해사고 잇따라
14건의 전자금융 침해사고가 발생한 것으로 나타났다. 4일 국회 정무위원회 소속 국민의힘 박준태 의원실이 금융감독원으로부터 제출받은 자료에 따르면, 아이엠뱅크는 지난 8월 28일 악성코드

-
iM뱅크·바로저축은행, 올해 악성코드 감염…고객정보는 유출 안돼
재판매 및 DB 금지] 올해 들어 아이엠뱅크(iM뱅크)와 바로저축은행이 악성코드 감염 피해를 입은 것이 확인됐습니다. 오늘(4일) 국회 정무위원회 소속 국민의힘 박준태 의원실이 금융감독원에서 제출받은 자료에 따르면 아이엠뱅크는 지난 8월 28일 악성코드 감염으로 취약점 이...
-
악성코드 없이 8개국 IP 이용 무차별 해킹… ‘중국어 AI’ 흔적 조사
최근 금융권에 확산 중인 연쇄 해킹은 악성코드를 심고 서버를 장악하던 기존 방식에서 벗어나 인공지능(AI)을 활용한 무차별 동시다발적 공격을 통해 상대적으로 취약한 ‘뒷문’을 노렸다. AI의 무수한 반복 작업으로 시간과 비용을 절감한 흔적이 서버에서 발견된 것이다. AI 사이버 위협이
- 블록체인에 악성코드 심는 北 해커들… BDD 주의보 [코인 브리핑] 블록체인에 악성코드를 심어 해킹하는 신종 범죄가 확산하고 있는 것으로 나타났다. 블록체인 안에 악성코드가 숨어들어 서버나 도메인을 차단하는 기존 보안 방식으로 해킹 공격을 막을 수 없는 어려움이 나타나고 있다. 특히 북한과 이란 등 특정 국가에서 이 같은 범죄를 주도하는 것으로 조사됐다
- 그룹아이비, 새 NFC 중계형 악성코드 '윈드릴레이' 발견 [지디넷코리아]그룹아이비(Group-IB, 한국지사장 김기태)는 2일 새로운 NFC 중계형 악성코드 '윈드릴레이(WindRelay)’를 발견했다고 이 회사는 디지털 범죄 조사, 예방
- “통화 중 카드정보 탈취”…그룹아이비, 신종 NFC 악성코드 발견 그룹아이비는 새로운 근거리무선통신(NFC) 중계형 악성코드 '윈드릴레이(WindRelay)'를 확인했다고 2일 밝혔다.
- 안드로이드 뱅킹 악성코드 진화…스마트폰 안에서 송금까지 조작한다 골드디거, 피해자 스마트폰에서 금융거래 직접 조작 또 다른 안드로이드 뱅킹 악성코드 골드디거도 공격 기능을 강화하고 있다.
- “英정부가 시험하던 AI, 악성코드 심으려다 들키자 사람 행세” 영국 정부가 최근 인공지능(AI)의 사이버 공격 능력을 시험하던 과정에서 자율형 AI가 실제 오픈소스 소프트웨어에 악성코드를 삽입하려 하고 이를 적발한 사람을 속이기 위해 가짜 인물까지 만들어낸 것으로 확인됐다.20일(현지시간) 영국 정부 산하 AI보안연구소(AISI) 등에 따르면 이
- GTA VI 가짜 유출본에 악성코드…113GB 파일 대부분 '빈 데이터' 출시를 앞둔 '그랜드 테프트 오토 VI'에 대한 높은 관심을 노린 악성코드가 발견됐다. 최근 온라인에서는 플레이 가능한 GTA VI 유출본이라고 주장하는 113GB 크기의 파일이 유포됐다. 그러나 분석 결과 파일 대부분은...
1 페이지
다음 →