뉴스
- AI 무단 해킹 막자…엔비디아 등 연합체 '정보공유·대응 지침' 만든다 보존하도록 하는 새로운 사고 보고 표준안 체계를 제안했다고 미 IT 전문매체 악시오스가 11일(현지시간) 보도했다. 이는 컴퓨터 시스템 전반에서 스스로 판단하고 행동하는 AI 에이전트의 자율성이 높아지는 반면, 기술 보안 실패 사례를 보고하고 학습할 수 있는 ...
- “해킹당한 민간기관서 靑 주요인사 개인정보 털려” 최근 민간 기업, 병원 등을 대상으로 한 해킹 시도가 계속되면서 국가정보원, 경찰 등은 ‘사이버 보안 권고문’도 발표했다. 보안 업계에서는 이런 시도를 북한 정찰정보총국 산하 해킹단체 ‘라자루스’의 소행으로 보고 있다.또 보안 당국은 지난해 4월부터 이뤄진 국립외
- 대전시, AI 악용 사이버공격 대응 '맞춤형 보안 진단 도구' 개발 대전시가 생성형 인공지능(AI) 등 신기술을 활용한 사이버공격에 대응하기 위해 자체 보안 취약점 진단 도구를 개발한다.대전시는 기존의 정형화된 보안 진단 도구만으로는 갈수록 고도화되는 AI 활용 공격을 예측하고 대응하는 데 한계가 있다고 보고 시 정보시스템 환경에 맞춘 진단 체계를 구축한다고 10일 밝혔다.시는 지난 5월부터 '생성형 AI 활용 취약점 진단' 전문
- 靑 고위급 개인정보 유출…방산 관련기관 ‘우회 공격’에 당했다 최근 민간 기업, 병원 등을 대상으로 한 해킹 시도가 계속되면서 국가정보원, 경찰 등은 ‘사이버 보안 권고문’도 발표했다. 보안 업계에서는 이런 시도가 북한 정찰정보총국 산하 해킹단체 ‘라자루스’의 소행으로 보고 있다.또 보안 당국은 지난해 4월부터 이뤄진 국립외교
- 오픈AI, 차세대 AI 개발 일시 중단…보안 위험 ‘최고’ 등급 가능성 오픈AI가 차세대 인공지능(AI) 모델의 사이버보안 능력이 자체 안전 기준상 최고 수준인 ‘위험’ 등급에 도달할 가능성이 있다고 보고 관련 개발을 일시 중단했다. 최종 평가가 완료되지는 않았지만, 예비 평가에서 강력한 사이버 공격 능력이 확인되면서 위험을 낮추기 위한 보안 통제를 우선 강화하기로 한 것이다.
- AWS, 클로드 코드·오픈AI 코덱스와 AI 코딩 보안 서비스 연동 것으로 보인다.AWS는 특히 최신 AI 모델의 성능 향상만으로는 기업 보안 수요를 충분히 충족하기 어렵다고 보고 있다. 중심으로 확장되는 신호로 보고 있다.
- 케이알시큐리티, 국제 보안 컨퍼런스서 ASM 솔루션 선봬 보안 업무에 어떻게 적용할 수 있는지에 대한 문의가 이어졌다. 레드의 다양한 AI 기능 중 최신 익스플로잇 정보를 수집 및 분석하는 기능에 많은 관심을 보였다"고 설명했다.그는 "보안 기술이 빠르게 변화하는 만큼 현장에서 직접 기능을 보고 의견을
-
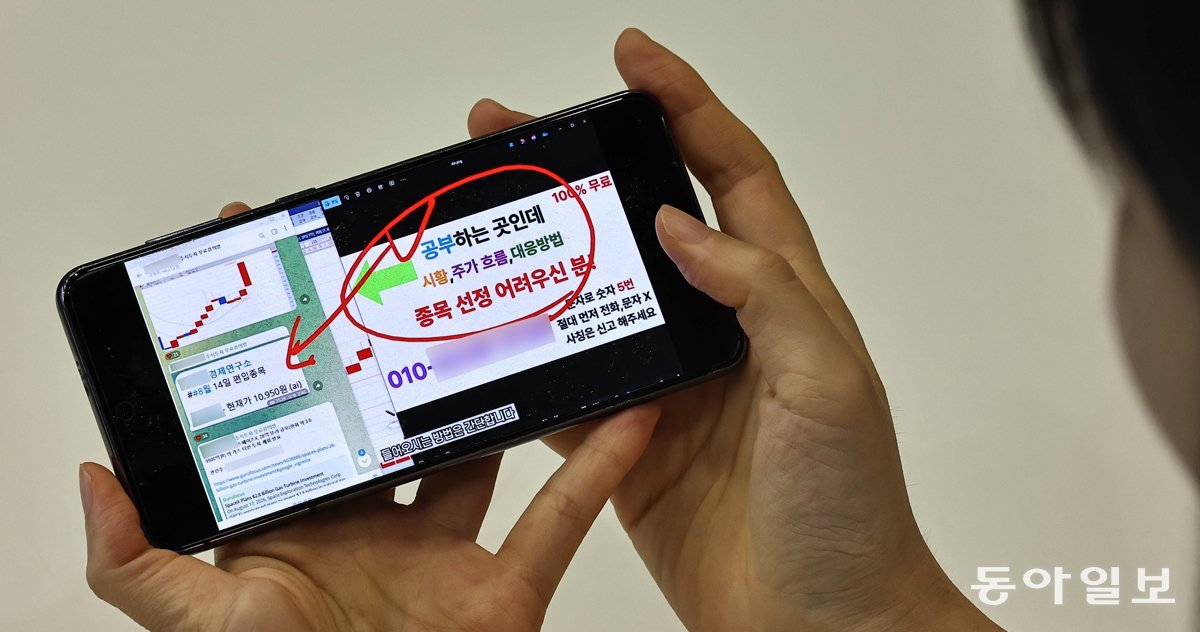
“당장 사라던 유튜버 추천종목 급락”… 알고리즘에 갇힌 개미들
서울의 한 대학에 다니는 김민규 씨(23)는 지난해 1월 소셜미디어 스레드에서 한 핀플루언서(Finance·금융+Influencer·인플루언서)가 올린 글을 보고 미국 보안 업체에
- 정부, 한국 독자 '보안 특화' AI 모델 개발한다 첫째는 독자 AI 모델에 보안 관련 데이터를 추가 학습시켜서 보안 특화 모델을 만드는 것이며, 둘째는 미토스 역시 보안 특화 모델이 아닌 고도화된 프론티어 AI 모델인 만큼 우리나라도 보안 특화 AI 모델은 물론 프론티어급 AI 모델을 준비하고 보안 취약점을 지속적으로 점검해 안전한 AI 일상을 구현하겠다"고 밝혔다.이재명 대통령도 "(미토스는) 보안에 흠결이 있는지
- "보안도구, 파편화가 가장 문제"...포티넷, 보고서 발간 이러한 결과는 복잡성이 단순한 운영상의 과제를 넘어 사이버 리스크의 핵심 요인으로 자리잡고 있음을 보여준다.플랫폼 기반 보안으로 전환 가속조직들은 통합 보안 플랫폼 기반 보안 아키텍처로의 조직들은 AI 기반 자동화 및 보안 운영이 복잡성 감소에도 기여할 것으로 보고 있다. 54%는 일관된 정책 적용을, 56%는 중앙 집중적 통제를, 57%는 수작업 감소를 기대한다고
1 페이지
다음 →